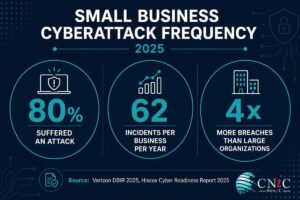
In 2025 kregen kleine en middelgrote ondernemingen (mkb) ongeveer vier keer zo vaak te maken met bevestigde datalekken als grote organisaties; 80% van de kleine bedrijven werd in de loop van dat jaar slachtoffer van ten minste één cyberaanval. “Het idee dat kleine bedrijven te onbeduidend zijn om doelwit te worden, is niet alleen onjuist; het is juist een reden waarom ze worden aangevallen”, zo concludeert CNiC mede op basis van een groot aantal onderzoeken, waaronder het Verizon 2025 Data Breach Investigations Report, het IBM Cost of a Breach Report 2025 en het Hiscox Cyber Readiness Report 2025.
Aanvallers mijden kleine bedrijven niet vanwege hun omvang; ze richten zich juist op hen om die reden. Beperkte IT-budgetten, kleine beveiligingsteams en de hardnekkige overtuiging dat men “te klein is om interessant te zijn”, hebben van het mkb de meest kwetsbare en betrouwbaar exploiteerbare doelgroep in het huidige dreigingslandschap gemaakt. ‘Ransomware-as-a-Service’ heeft het criminele verdienmodel geïndustrialiseerd: criminele groeperingen huren geavanceerde infrastructuur, automatisering zorgt voor schaalbaarheid, en het mkb betaalt de prijs.
Belangrijkste bevindingen
- In 2025 kregen mkb-bedrijven ongeveer vier keer zo vaak te maken met bevestigde datalekken als grote organisaties (Verizon DBIR, 2025).
- 80% van de kleine bedrijven werd in 2025 slachtoffer van ten minste één cyberaanval; 41% van deze incidenten was AI-gestuurd (StrongDM / Verizon, 2025).
- Wereldwijd gaf 59% van de mkb-bedrijven aan in de afgelopen 12 maanden te zijn getroffen door een cyberaanval (Hiscox Cyber Readiness Report, 2025).
- Bij 88% van de inbreuken bij mkb-bedrijven was ransomware in het spel — vergeleken met slechts 39% bij grote organisaties (Verizon DBIR, 2025).
- Kleine bedrijven ontvangen gerichte kwaadaardige e-mails in een verhouding van 1 op de 323, het hoogste percentage van alle bedrijfsgroottes (Verizon DBIR, 2025).
- Werknemers bij kleine bedrijven krijgen 350% vaker te maken met social engineering-aanvallen dan werknemers bij grote ondernemingen (StrongDM / Verizon DBIR).
- Een inbreuk bij een mkb-bedrijf (met minder dan 500 werknemers) kost gemiddeld $ 3,31 miljoen, waarbij een realistische schatting voor een incident tussen de $ 120.000 en $ 1,24 miljoen ligt (IBM 2025; Verizon DBIR 2025).
- Downtime door een cyberaanval kost $ 53.000 per uur (VikingCloud Research, 2025).
- 40% van de mkb-bedrijven geeft aan dat een cyberaanval met een kostenpost van 100.000 dollar of minder zou betekenen dat ze hun deuren moeten sluiten (VikingCloud, 2025).
- 47% van de bedrijven met minder dan 50 werknemers trekt helemaal geen budget uit voor cyberbeveiliging (StrongDM, 2025).
- Slechts 17% van de kleine bedrijven in de VS beschikt over een cyberverzekering, terwijl ze juist een voornaam doelwit zijn (StrongDM, 2025).
- 69% van de Amerikaanse bedrijven rapporteerde een toename van cyberaanvallen ten opzichte van het voorgaande jaar (Hiscox Cyber Readiness Report, 2025).
De gegevens over de frequentie uit 2025 nemen volgens CNC elke twijfel weg: kleine bedrijven zijn geen toevallig bijkomend slachtoffer bij aanvallen die eigenlijk op grote ondernemingen zijn gericht. Ze zijn een primair doelwit. Het Verizon DBIR-rapport van 2025 registreerde 3.049 beveiligingsincidenten bij mkb-bedrijven, waarvan 2.842 bevestigde inbreuken, een recordaantal. Uit het ‘Cyber Readiness Report 2025’ van Hiscox, waarvoor 5.750 mkb-bedrijven in 8 landen werden ondervraagd, blijkt dat 59% van de ondernemingen het afgelopen jaar met een cyberaanval te maken kreeg. Amerikaanse bedrijven kregen gemiddeld 62 cyberincidenten per jaar te verwerken – oftewel meer dan één per week. De misvatting dat kleine bedrijven veilig zijn vanwege hun omvang is niet alleen onjuist, maar zelfs ronduit gevaarlijk. Van de mkb-ondernemers die geen enkele beveiligingsmaatregel hebben getroffen, gelooft 59% nog steeds dat hun bedrijf te klein is om doelwit te worden van een aanval.
80% van de kleine bedrijven kreeg in 2025 te maken met ten minste één cyberaanval; 41% van deze incidenten was gebaseerd op AI. Amerikaanse bedrijven werden gemiddeld 62 keer per jaar getroffen door een cyberincident – meer dan één aanvalspoging per week – en 69% gaf aan dat de frequentie van aanvallen ten opzichte van het voorgaande jaar is toegenomen